
پیامرسان رمزگذاریشده «XChat» در ایکس (توییتر سابق)؛ نگرانی جدی کارشناسان امنیتی
 توسط:
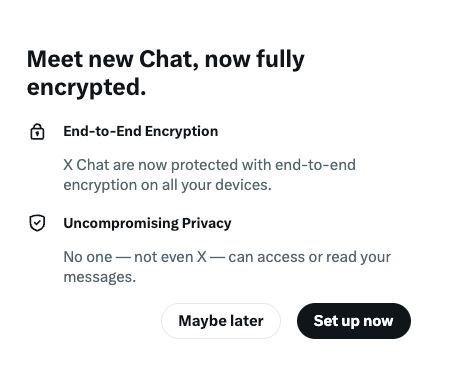
به گزارش اپ خونه، شرکت X (توییتر سابق) رسماً شروع به عرضه قابلیت جدید پیامرسانی رمزگذاریشده خود با نام Chat یا XChat کرده است.
به گفته این شرکت، ارتباطات در این بخش بهصورت رمزگذاری سرتاسری (End-to-End Encryption) انجام میشوند؛ به این معنا که پیامها تنها توسط فرستنده و گیرنده قابل خواندن هستند و در تئوری، هیچ فرد یا نهادی ـ حتی خود X ـ نمیتواند به محتوای آنها دسترسی پیدا کند.
با این حال، کارشناسان رمزنگاری هشدار دادهاند که پیادهسازی کنونی ایکس از این فناوری قابل اعتماد نیست و در مقایسه با Signal ـ که بهعنوان استاندارد طلایی در رمزگذاری سرتاسری شناخته میشود ـ فاصله زیادی دارد.
ایرادهای اصلی در رمزگذاری XChat:
ذخیرهسازی کلید خصوصی روی سرورهای X
پس از فعالسازی XChat، کاربر باید یک رمز چهار رقمی (PIN) ایجاد کند که برای رمزگذاری کلید خصوصی او به کار میرود. این کلید سپس روی سرورهای X ذخیره میشود. درحالیکه در سرویسهایی مانند Signal، کلید خصوصی تنها روی دستگاه کاربر نگهداری میشود.
کارشناسان هشدار دادهاند که این روش ریسک بالایی دارد، زیرا کلیدهای چهار رقمی میتوانند بهراحتی مورد حمله brute-force قرار بگیرند، مگر اینکه از سختافزارهای امنیتی ویژه (HSM) برای محافظت استفاده شود. هرچند یکی از مهندسان X در ماه ژوئن مدعی استفاده از HSM شد، اما تاکنون هیچ مدرکی در این باره ارائه نشده است.
امکان حمله داخلی یا دستکاری توسط خود X
خود شرکت X در صفحه پشتیبانی XChat اذعان کرده است که یک کارمند مخرب یا حتی خود شرکت میتواند پیامهای رمزگذاریشده را به خطر بیندازد. این مشکل با عنوان حمله “مهاجم در میانه” (Adversary-in-the-Middle یا AITM) شناخته میشود که عملاً کل مفهوم رمزگذاری سرتاسری را بیاثر میکند.
نبود شفافیت و متنباز نبودن
برخلاف Signal که کل معماری رمزنگاری آن بهصورت متنباز در دسترس عموم است، هیچ بخشی از پیادهسازی XChat تاکنون بهطور عمومی منتشر نشده است. شرکت X وعده داده تا پایان سال جاری یک وایتپیپر فنی و مستندات متنباز ارائه کند، اما فعلاً همه چیز در وضعیت «به ما اعتماد کنید» قرار دارد.
فقدان ویژگی «امنیت پیشرونده» (Perfect Forward Secrecy)
XChat فاقد قابلیتی است که در آن هر پیام با کلیدی جدید رمزگذاری شود. در نتیجه، اگر کلید خصوصی کاربر فاش شود، مهاجم میتواند تمام پیامهای گذشته او را رمزگشایی کند، نه فقط آخرین پیام. این موضوع بهطور رسمی از سوی X تأیید شده است.
نظر کارشناسان امنیتی:
متیو گرت، پژوهشگر امنیتی:
«حتی اگر همه طرفها کاملاً قابل اعتماد باشند، پیادهسازی XChat از لحاظ فنی ضعیفتر از Signal است. و اگر روزی این اعتماد از بین برود یا در طراحی اولیه خطایی وجود داشته باشد، نمیتوان به هیچگونه امنیتی اطمینان داشت.»
متیو گرین، استاد رمزنگاری در دانشگاه جانز هاپکینز:
«تا زمانی که این سرویس بهطور کامل و توسط یک نهاد معتبر مورد ممیزی قرار نگیرد، اعتماد به آن بیشتر از پیامهای مستقیم بدون رمزگذاری (DMs) منطقی نیست.»
واکنش شرکت X:
شرکت X تاکنون به پرسشهای خبرنگاران در مورد جزئیات پیادهسازی رمزگذاری در XChat پاسخی نداده است.
هرچند X عرضه XChat را یک گام مهم در ارتقای حریم خصوصی کاربران میداند، اما کارشناسان امنیتی معتقدند این سرویس در حال حاضر فاصله زیادی با استانداردهای واقعی رمزگذاری سرتاسری دارد و نمیتوان به امنیت آن اعتماد کرد.
